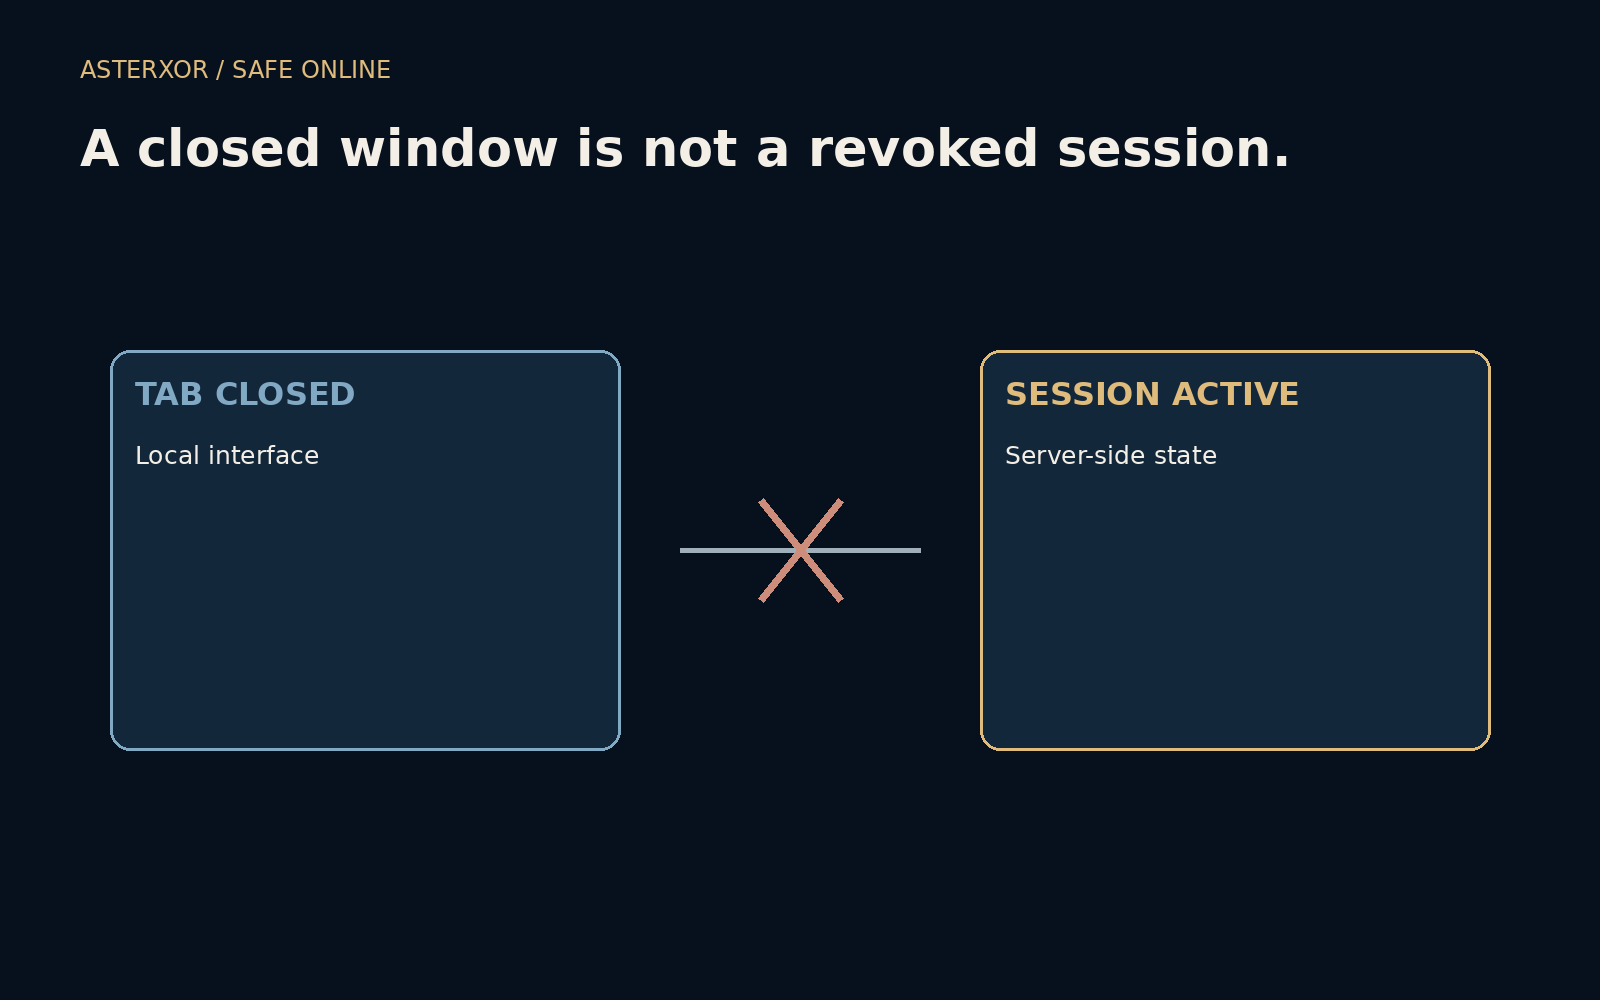
窗口消失后,背后的访问许可怎样了?
登录成功后,服务通常建立会话,避免每一页都重新证明身份。浏览器保存帮助识别后续请求的信息。关闭标签页只是改变界面,服务是否仍接受会话,取决于设计和策略。在共享或丢失设备上,这个区别尤其重要。
关窗是界面事件,撤销是访问决定。
会话让一次决定继续有效
认证后,服务可能通过 Cookie 发放会话标识,或采用其他令牌安排。后续请求引用这些状态,不必再次发送密码。这方便浏览,也让访问拥有独立于输入密码或批准提示那几秒钟的生命周期。
浏览器存储和服务器授权相关,却不相同。关闭时可能删除部分本地数据、保留其他数据或恢复会话;服务器也可能实施到期、闲置限制和撤销。不能仅凭标签页是否可见推断这些决定。练习使用虚构时间单位,没有真实会话凭据。
一条时间线,分清事件
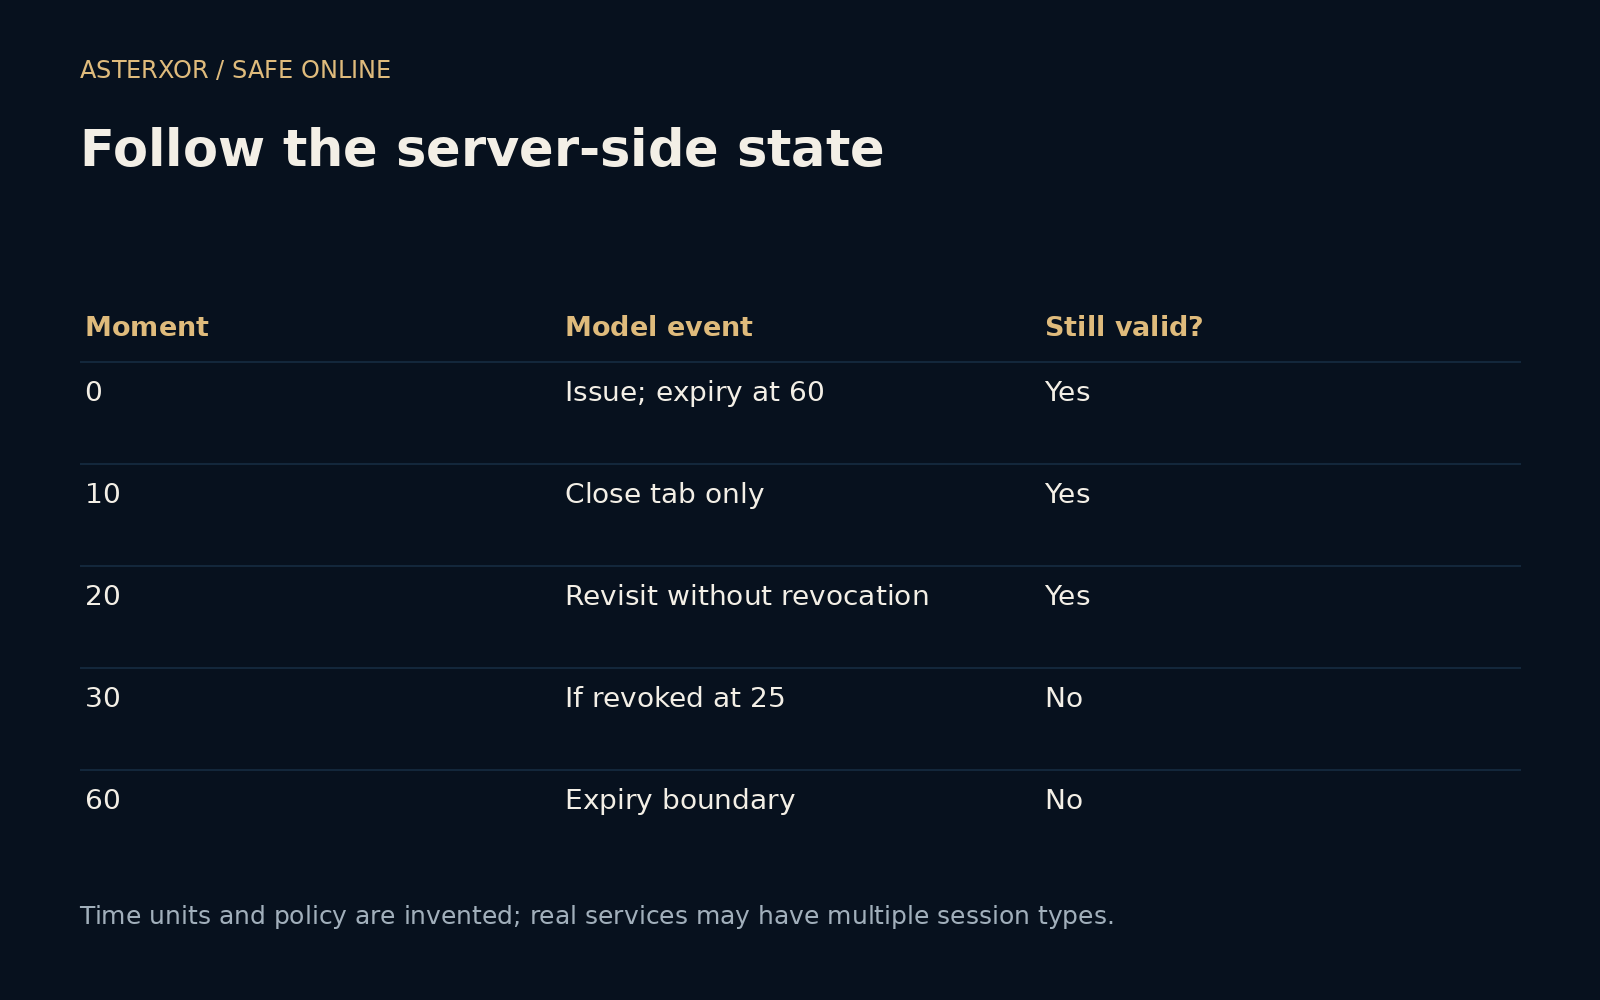
模型在零时刻发放会话,六十时刻到期。十时刻关标签页不改服务器状态,因此二十时刻仍有效;六十时刻到期失效。另一分支在二十五时刻撤销,所以三十时刻即使尚未到期,也不再有效。
五项断言检查边界,还包括撤销前和到期很久后的请求。结果来自预设策略,不是浏览器、Cookie 存储或网站实测。真实系统可能同时使用不同寿命的多种凭据,一个布尔函数只用于分清事件。
退出是向服务提出请求
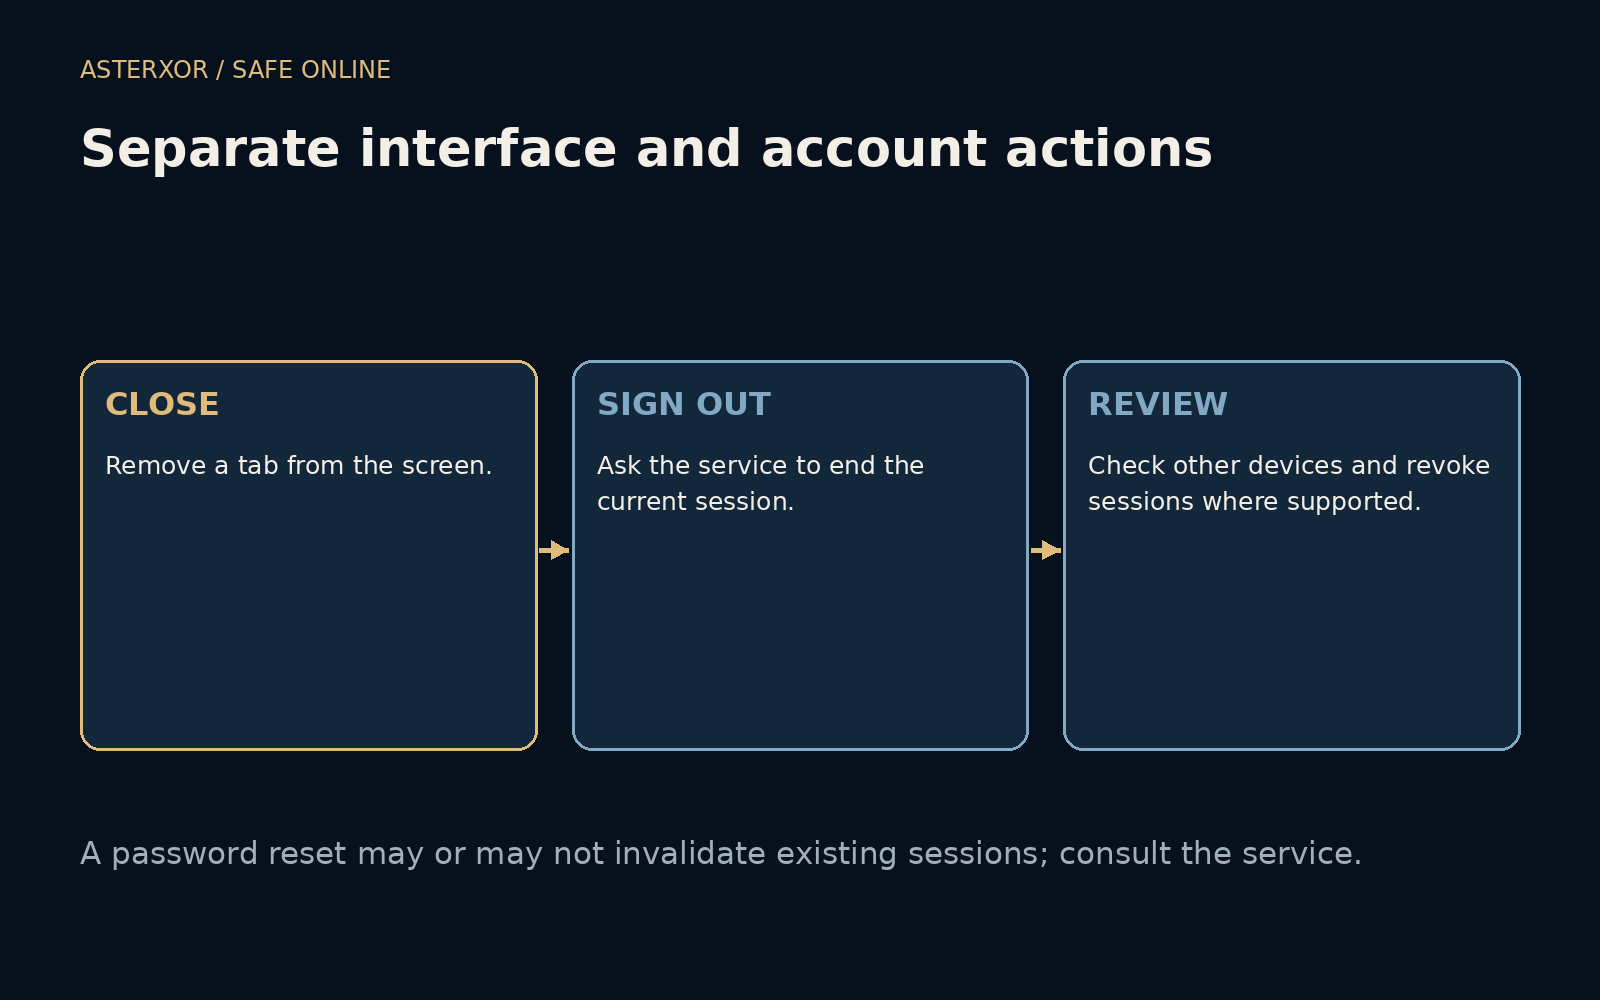
服务的退出动作通常协调本地清理与某种会话终止,但范围不同。“此处退出”和“所有设备退出”可能是不同控制,还可能有独立应用会话或关联授权。应读服务说明,不要假定一个按钮立即让所有地方全部失效。
泄露后改密码很重要,却不一定结束每个现有会话。必要时检查设备和会话控制;陌生会话应通过独立进入的真实服务调查,并在支持时撤销。清除本地浏览历史,不代表已经建立在别处的访问也消失。
共享设备需要明确收尾
共享电脑上避免不必要地保存凭据,完成后使用服务的退出动作。若用了私密浏览,也应关闭相应会话,但不能把私密模式当作服务撤销所有授权的保证。它主要改变本地浏览行为,具体保护依浏览器和设备而异。
退出前确认工作已保存。下载文件可能独立于会话留在电脑里;私密窗口不会自动擦掉你主动保存的文档。遵守设备所有者规则,并在获得授权时妥善移除自己的可恢复本地资料。
设备丢失后,要看更完整的账户
用另一台可信设备查看服务提供的退出和安全控制。会话撤销、设备锁定与恢复设置分别解决不同问题。变更可能需要时间传播,界面信息也可能有限。按官方说明处理,不要仅凭陌生地点标签就断定被盗。
日常只需知道重要服务的会话控制在哪里,并在共享设备上明确退出。不必研究令牌内部结构,也能理解这条边界:可见页面是工作的地方,会话则是允许工作继续的一部分。