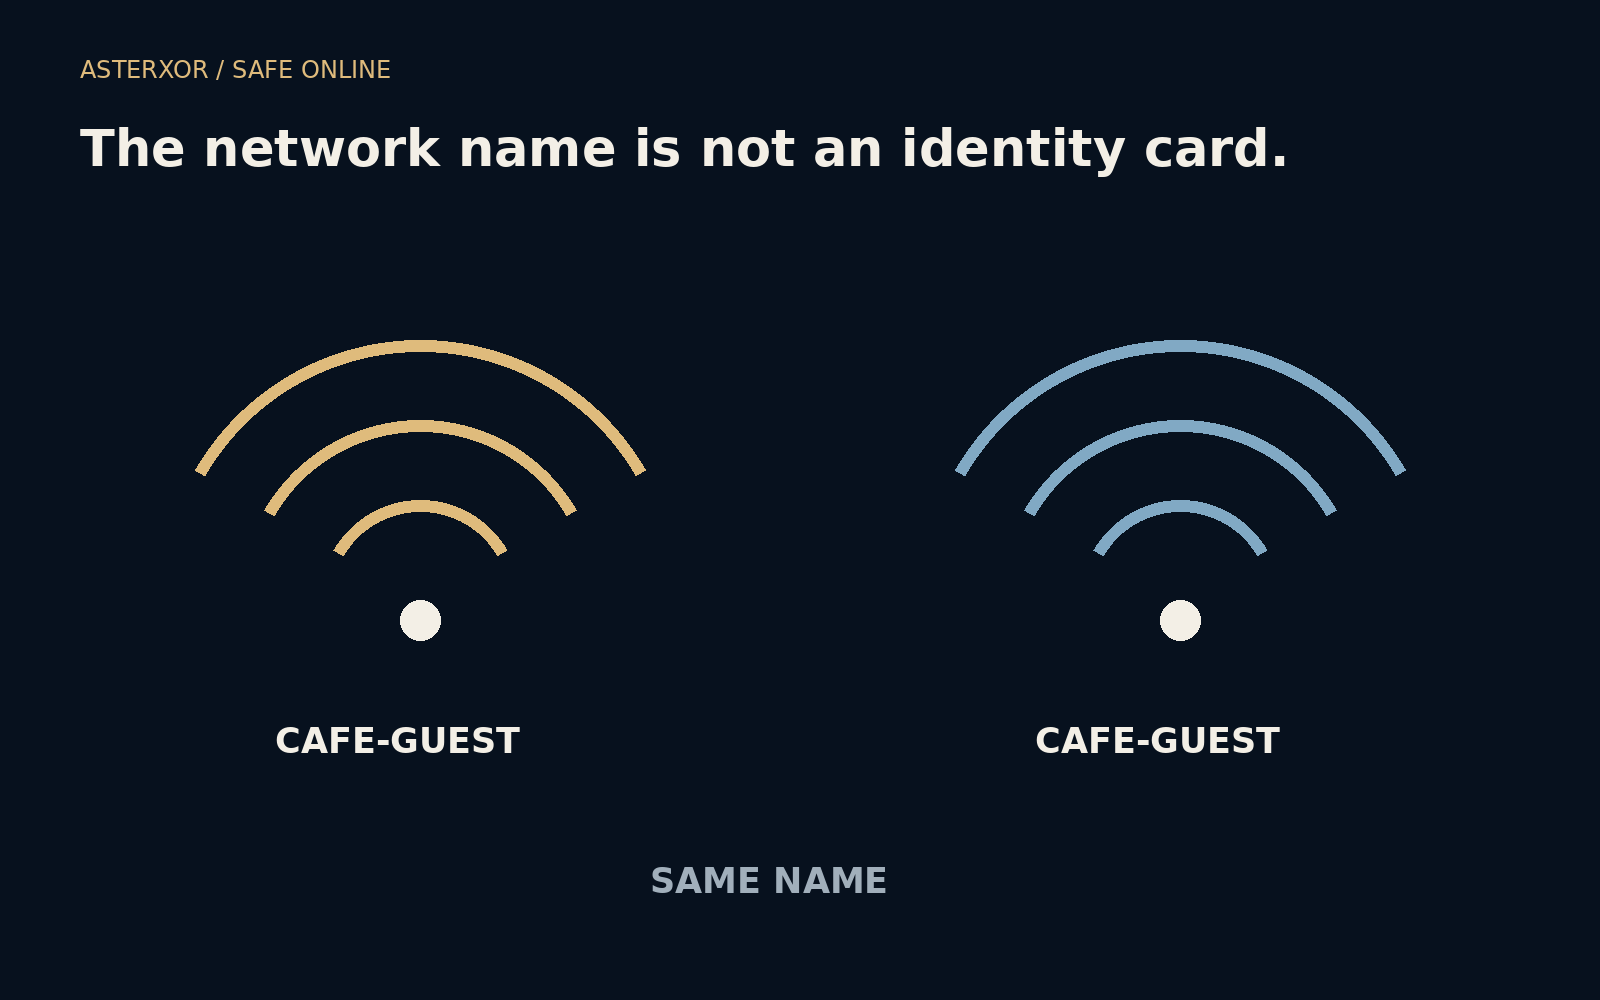
两张网络,可以用完全相同的名字介绍自己。
无线网络显示名称方便你选择,却不能独自证明设备由谁运营。熟悉的咖啡馆名字可以是线索,但不是凭据。了解这点,有助于在外出连接、登录和处理敏感任务时做出冷静决定。
认出名字之后,还要核实安排。
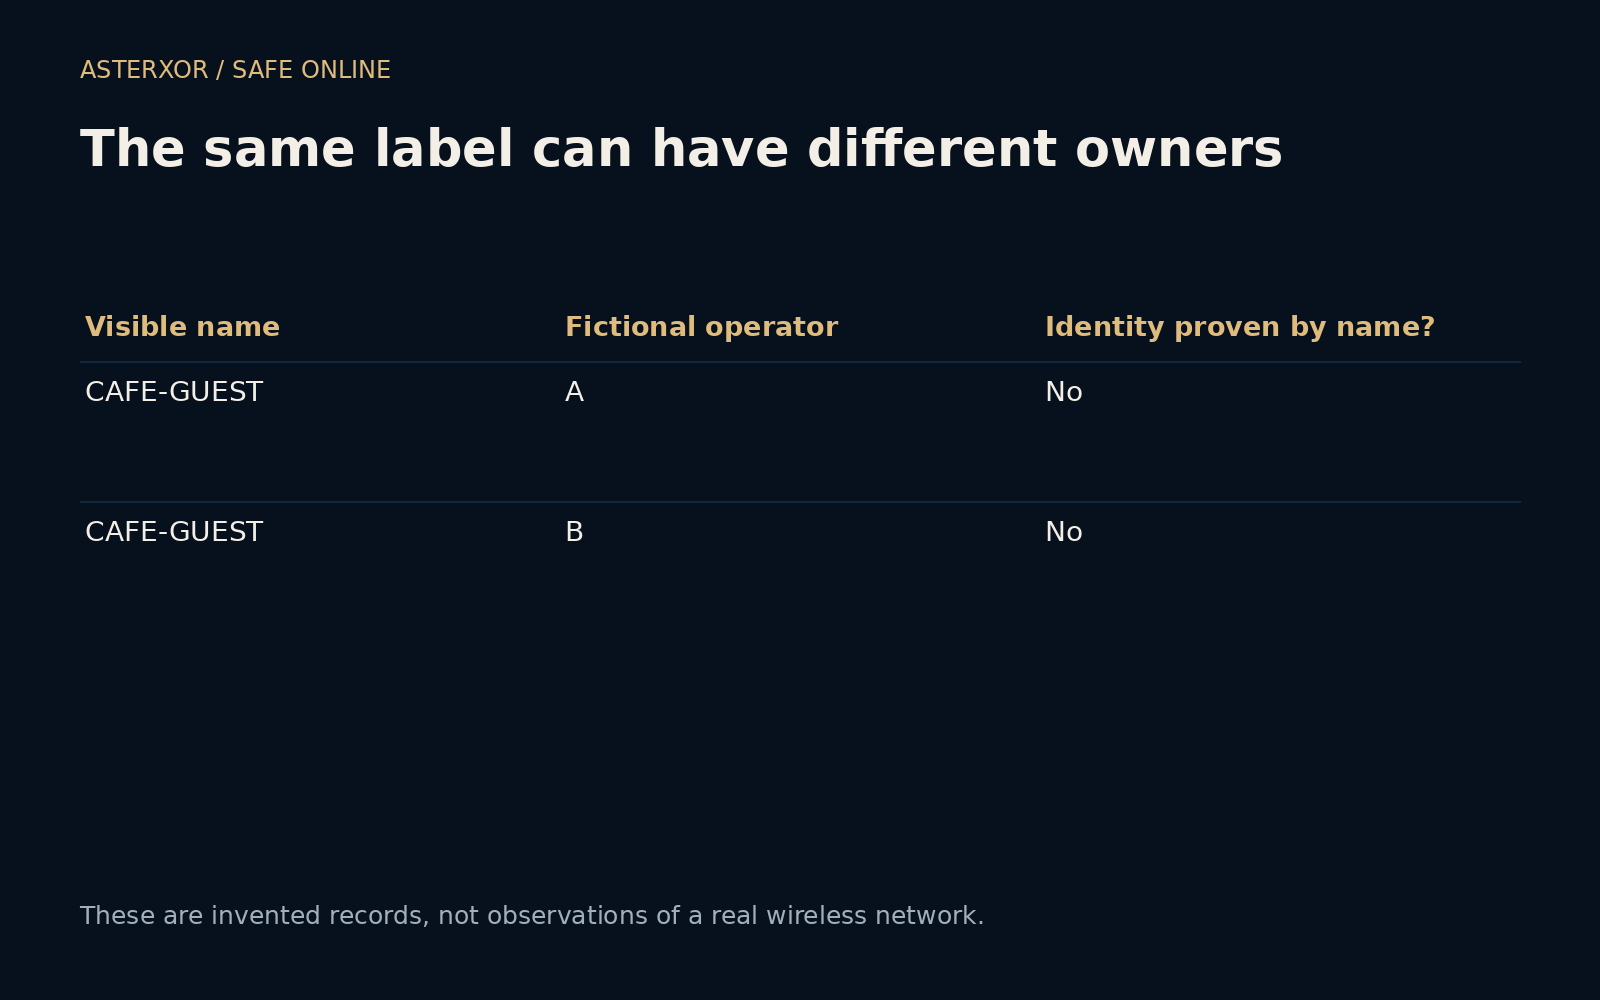
标签可以复制,身份不会随之成立
离线示例有两条虚构网络记录,均显示 CAFE-GUEST,却声明由不同运营者管理。比较说明相同标签无法区分它们。没有扫描附近网络、建立接入点或观察真实咖啡馆,只是把仅靠名字识别的逻辑弱点讲清楚。
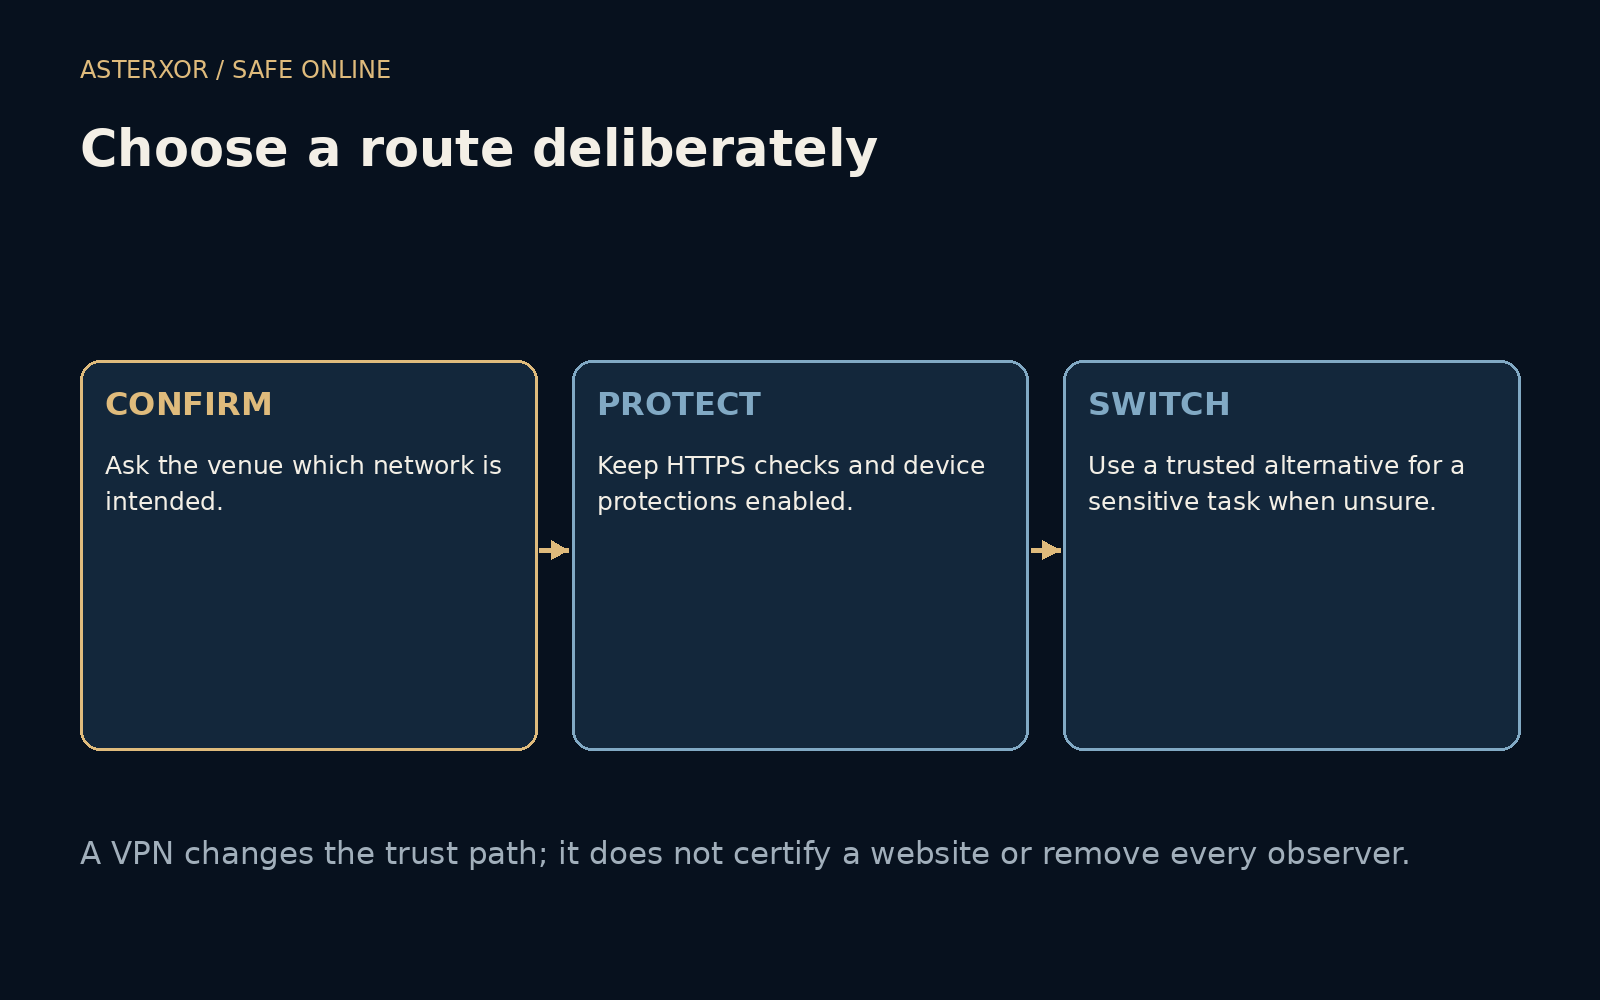
工作人员或核实过的说明,可以帮助确认场所提供的网络与正常登录方式。网络只是路线的一部分,并不拥有你访问的每个网站。应分开判断:加入哪个网络、访问哪个服务,以及服务需要什么信息。
开放网络上,HTTPS 仍然重要
正常验证的 HTTPS 会保护网络路径上的应用内容,包括经过开放无线网络时。没有 Wi-Fi 密码,不代表所有 HTTPS 页面都能被附近的人读到。但 HTTPS 不隐藏全部流量背景,也不能保护已经受控的设备。
网络运营者仍可看到连接时序、目标 IP 等信息;名称解析和其他元数据可见性依配置而定。保持证书检查,不要为了让登录门户工作而绕过意外安全警告。令人安心的网络名,无法修复身份检查失败的连接。
门户页面值得单独判断
有的场所先通过门户页才允许上网,可能要求接受条款或提供信息。应考虑请求是否符合用途,以及是否愿意分享。意外要求安装软件、管理配置或证书,会实质改变情形,不能当作普通浏览步骤。
流程不清楚时,问场所或换连接,不要摸索着跨过警告。有条件时,移动网络是实用替代,尤其适合不想经过陌生设置处理的任务。但换条路也仍需访问正确服务,并保护设备本身。
VPN 移动了一条信任边界
VPN 可加密设备到 VPN 端点之间的流量,改变本地网络所见;端点之后仍需继续前往目的地。HTTPS 仍有价值,因为也保护隧道之外的应用交换。VPN 提供方成为另一个需要考虑其运营和政策的参与者,而非消除信任需求。
VPN 不会认证商家、阻止所有欺骗或让恶意下载变无害,也不一定向所有观察者隐藏活动。概念表在 VPN 案例中仍保留 HTTPS,并把门户页另作判断。四项检查只覆盖虚构名称与表格结构,不测试 VPN 性能或可靠性。
小习惯减少可避免的暴露
使用系统适合公共网络的设置,避免不必要的本地共享,保持设备和浏览器更新。连接不再需要时,可按平台控制检查是否仍保留自动加入。这些是日常设置判断,不证明去过的场所有恶意。
敏感任务可以等到更了解的连接;普通任务使用已核实 HTTPS 站点时,也应知道传输保护仍在工作。目标不是恐慌或盲目安慰,而是把网络、端点和行动拆开,让每一项都能合理判断。