整齐的方块,不会告诉你是谁贴上去的。
二维码让长字符串从纸面进入手机变得轻松,也容易模糊“读取”变成“行动”的那一刻。里面可能是网址、邮件操作或网络配置。接受操作之前,应像阅读完整写出的请求一样,认真看解码后的内容。
先预览请求,再跟随图案。
方块装数据,不提供推荐
扫描器把图案解成数据,并可能邀请你打开或执行。把目的地编码进去,并不能证明谁拥有它,或操作是否合适。菜单、海报和包裹上的代码可能正常,但周围环境本身无法验证放置者身份。
贴纸可能盖住原代码,消息也能模仿官方通知。不必因此怀疑每一个方块,只需分开三个问题:解出了什么,操作通往哪里,以及它是否符合发现它时的情境。
四个无害载荷,四种读法
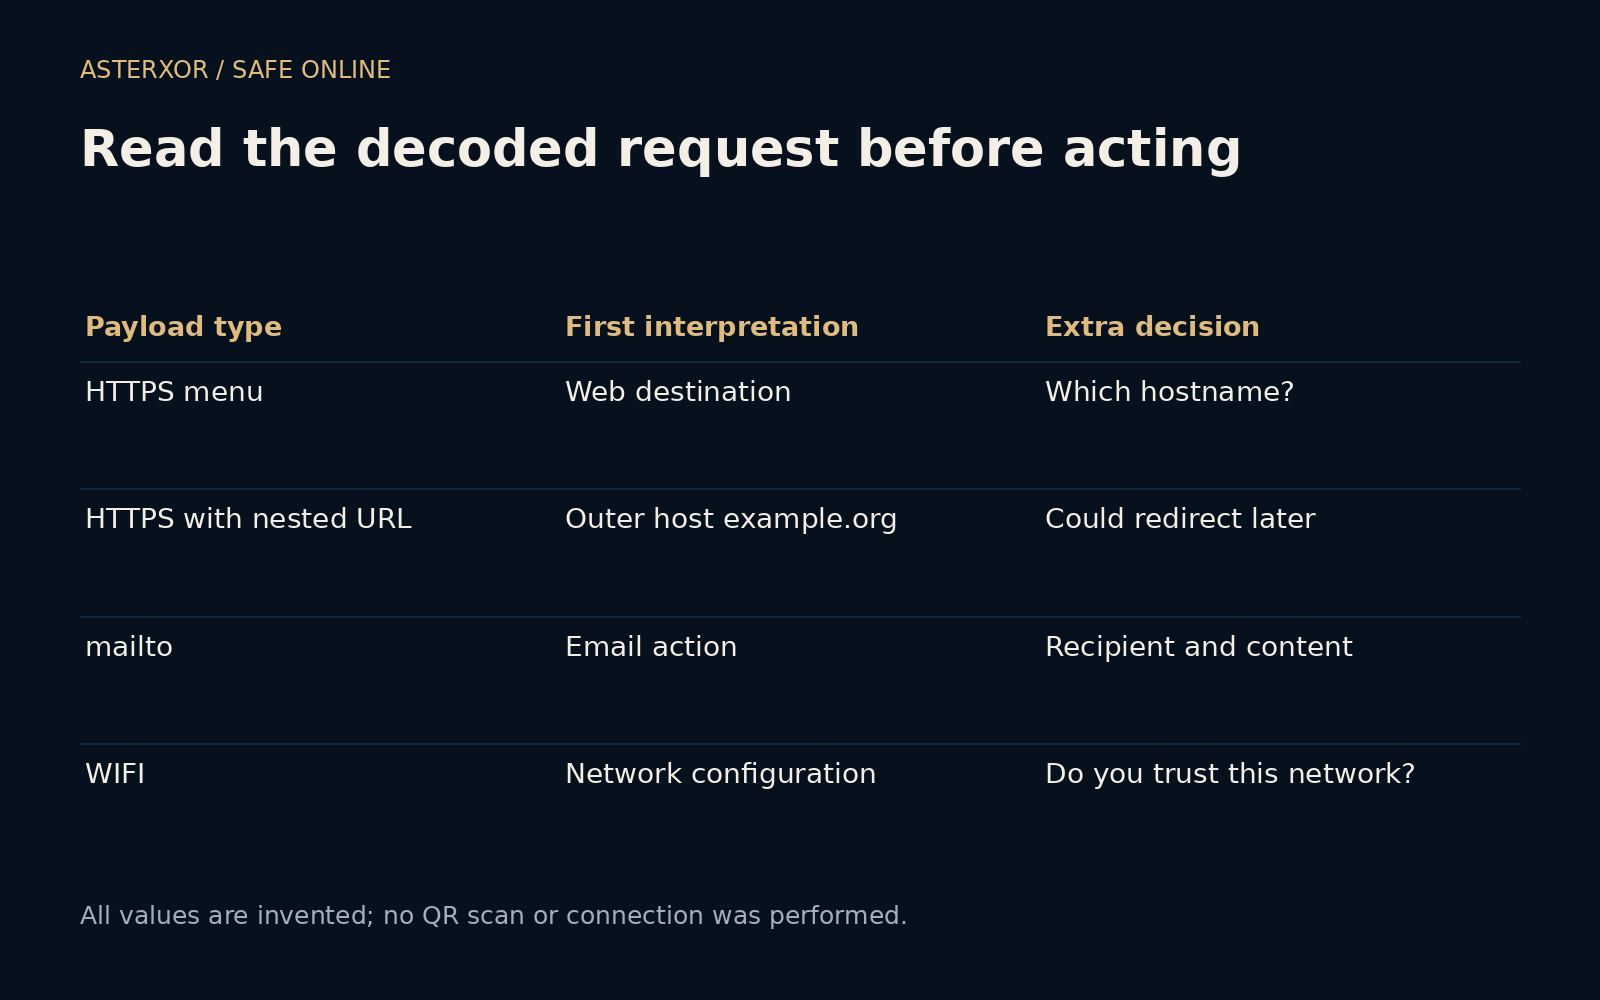
离线练习解析四个虚构字符串,没有生成或扫描真实二维码:example.com 的 HTTPS 菜单地址、查询中带 example.com 网址的 example.org 地址、mailto 字符串,以及虚构 Wi-Fi 配置。封面的抽象图案刻意不可扫描。
第一个主机是 example.com,第二个仍是 example.org;查询里熟悉的网址不会替换外层目的地。邮件字符串提出邮件相关操作,Wi-Fi 字符串则根本不是 HTTPS。四项检查确认这些区别,没有打开页面、撰写邮件或连接网络。
预览有帮助,但未必显示全程
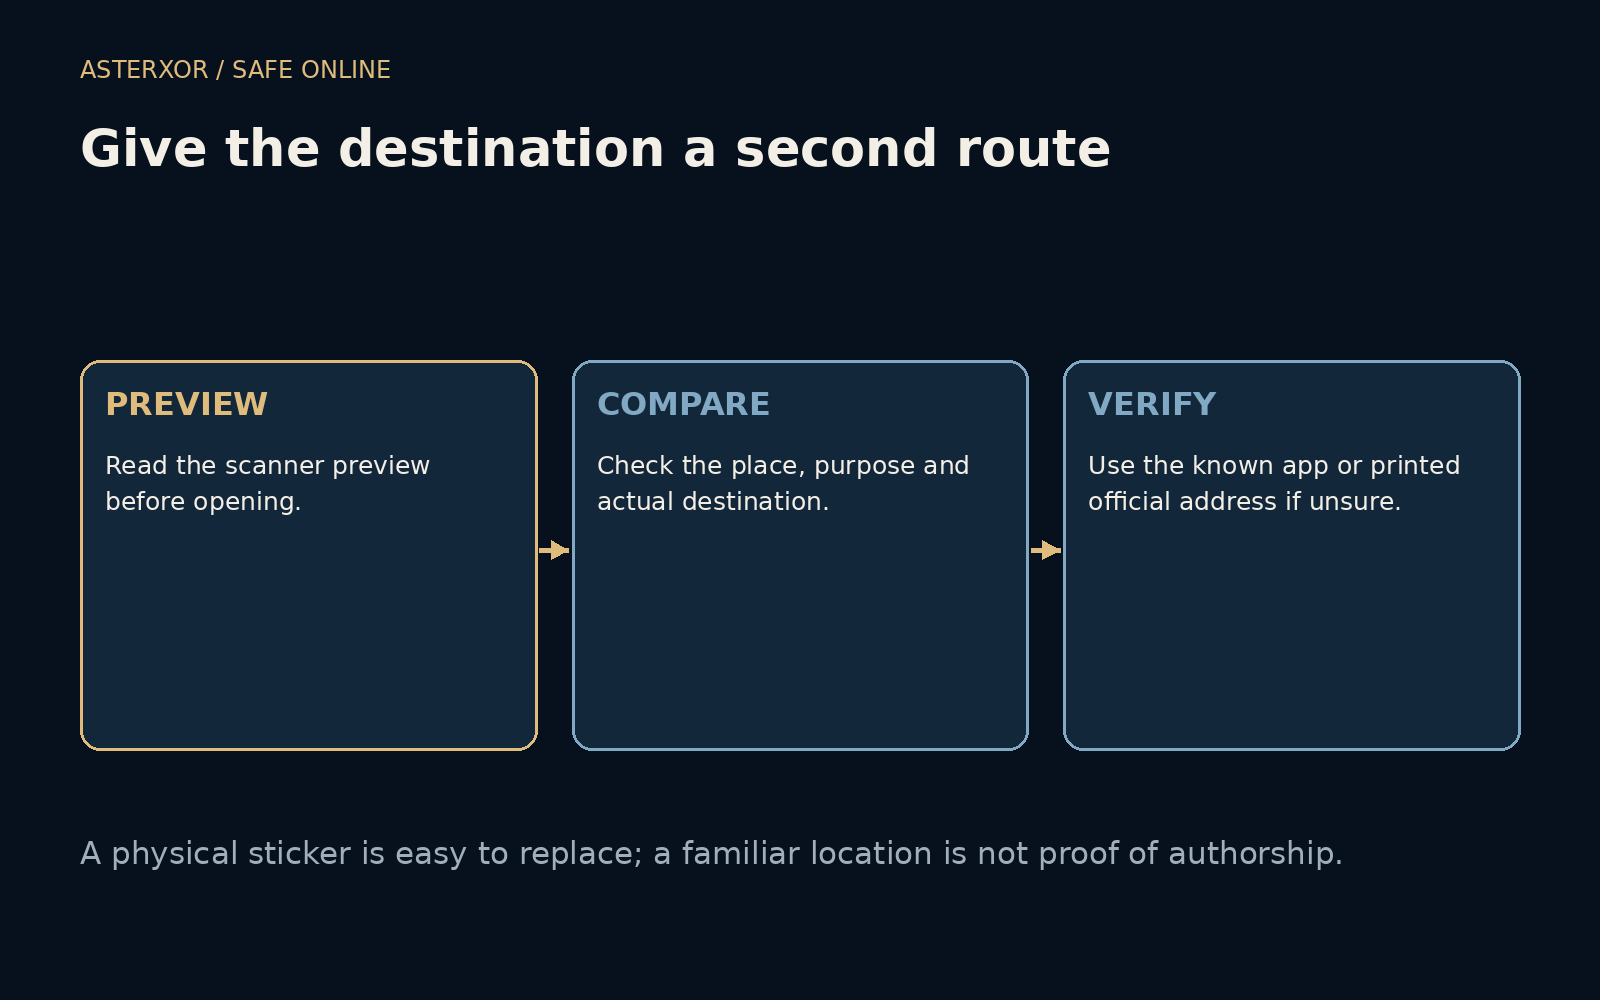
许多扫描界面会先展示目的地,应看一眼,而不是习惯性点开。短链接或跳转可能在首次请求后通往别处,所以预览只是有用的停顿,不是完整行程。当后续要求登录或付款时,陌生域名更值得注意。
如果只是看菜单,却马上要求安装软件或提交敏感信息,应再次核对。情境不匹配不能单独证明恶意,却足以让人暂停。通常可以通过已知网站找商家,或直接向工作人员询问信息。
换一条路核实
若通知声称来自常用服务,可打开平时的应用或书签,看账户里是否有同样问题。实体场所则可向工作人员或经过核实的官方来源确认。不要只依赖同一张可疑贴纸或消息提供的电话。
Wi-Fi 载荷需要单独判断是否加入该网络,因为它会影响流量经过哪张网络,不只是打开餐厅页面。邮件操作则应在发送前检查收件人和内容。关键是识别操作类型,不能把每次扫码都当作无害的网址查询。
按实际发生的事应对
扫码、打开页面、提交密码和批准付款是不同事件。只进入意外页面时,停止互动并关闭;已提交秘密时,从独立入口进入服务修改并检查相关会话;涉及款项时,应及时通过核实的联系方式联系支付机构。
示例只含保留域名和明确虚构的网络数据,不教伪装目的地,也不评定某扫描器是否安全。目的在于保留便利与承诺之间的一小段选择时间。二维码可以帮你少打字,却不应替你决定信任。