问两个问题,不一定就是两个因素。
密码和 PIN 看似两把锁,却通常都属于“你知道什么”。验证因素也可以来自“你持有什么”或“你是什么”。这个区别很重要:一个密码被知道后,不应自动满足进入账户所需的全部检查。
额外检查应该要求不同的证据。
不同证据,不是更长的问卷
密码加设备上的验证器代码,是常见组合:密码代表知识,设备提供持有证明。生物识别也可用于启用设备内的凭据。具体保护依赖实现、注册和恢复方式,因此不能只数登录页面有几屏。
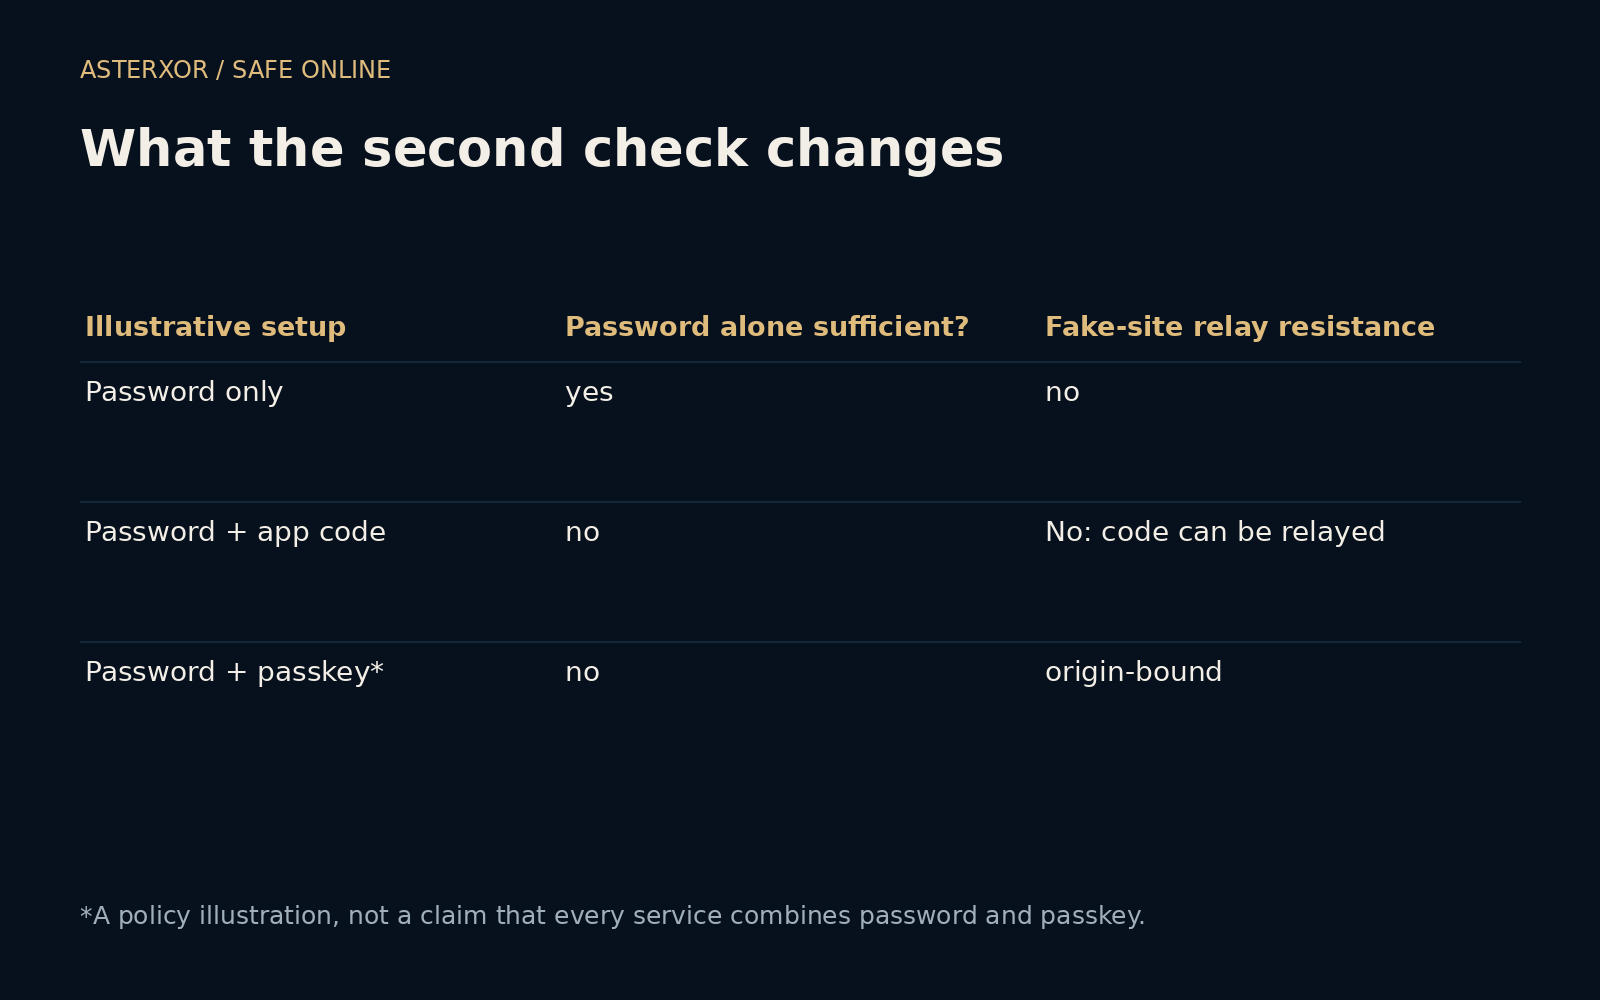
离线表格对比仅密码、密码加手动应用代码,以及示例策略下绑定来源的凭据。密码加 PIN 计为一个因素类别,密码加设备计为两个。这些是明确设定的概念分类,没有实际登录,也没有按表格测评服务。
密码被偷只是其中一种问题
仅密码模型中,知道密码就提供了所需秘密。应用代码模型还要求另一份证据,因此多因素验证即使不能防住所有欺骗,仍有价值。只知道旧密码的人,与同时控制设备的人,面对的条件不同。
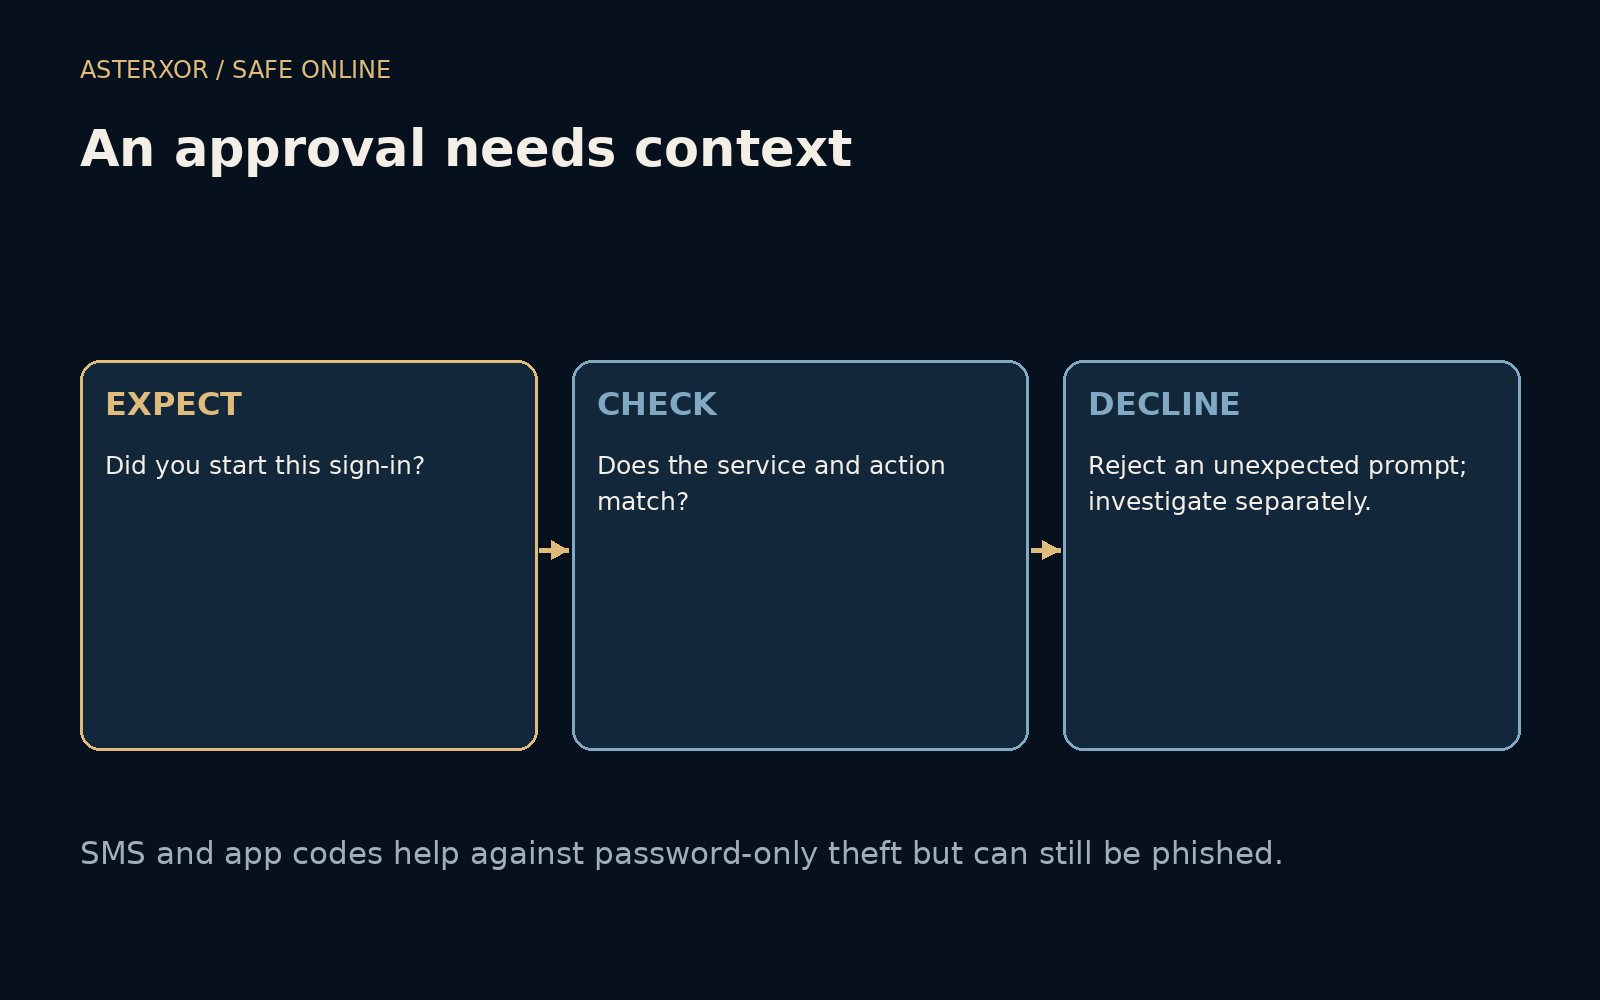
手动代码仍可能被假页面索取并在实时登录中转交。短信能帮助应对仅密码泄露,但依赖手机号和移动账户。应用代码避开其中部分依赖,却不会因样子特殊或有效期短,就自动绑定真正的网站。
抗钓鱼为何需要单独讨论
采用合适协议的通行密钥和安全密钥会将验证绑定到提出请求的服务,帮助阻止仿冒网站取得可用于真正服务的响应。这与表单多加一栏不同。根据设计和策略,凭据还可要求本地用户验证,例如解锁设备。
表中的“密码加通行密钥”只是策略示意,不代表每家服务都同时索要两者;许多通行密钥流程完全替代密码。是否满足多因素要求,取决于验证器和用户验证要求。应关心方法应对哪些威胁,而不是页面贴了多少标签。
意外弹出的批准请求值得停下来
没有发起登录却收到推送,应拒绝并调查,不要为了安静而批准连续提示。自己发起时,也应核对服务与情境。数字匹配等方法能够帮助,但请求本身仍需让人看得懂、认得出。
感觉不对时,独立打开服务检查近期活动和会话。不要把验证码给突然来电或发消息的人。支持、恢复和更换设备可能各有验证流程,应按官方流程办理,而不是照着制造紧迫感的人提供的脚本做。
设备丢失前,先安排替代路线
第二因素会让缺少必要设备或证据的人更难进入,也可能在设备丢失时挡住你自己。检查服务支持的恢复方式,保留适当备用方法,并在替代方案可用后移除过时方法。别让一次事故同时毁掉日常入口和备用入口。
最强方法暂时不可用时,启用服务支持的第二因素通常仍有意义。可行时优先选择抗钓鱼方案,同时继续考虑恢复、设备保护和使用误解。目标是一条可用的验证链,在某一份信息泄露后仍能提供保护。